


Google: ботнет XCPE заразив 1,3 мільйона Android TV-приставок
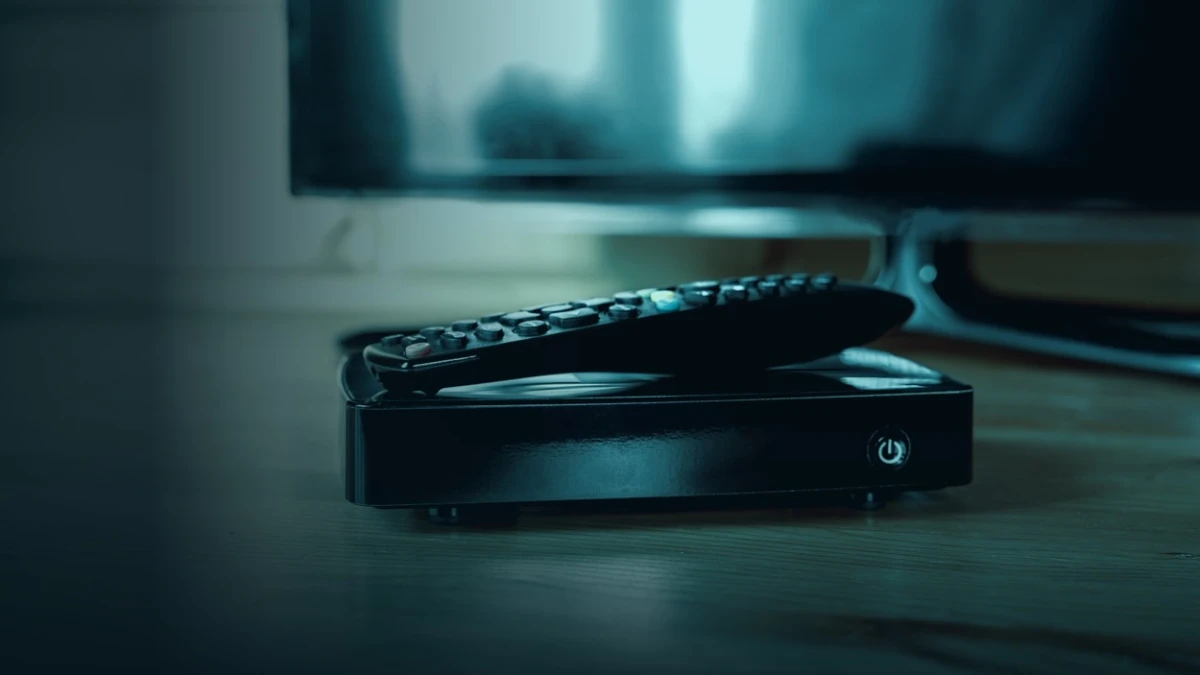
Google і партнери з кібербезпеки зупинили ботнет XCPE, який заразив понад 1,3 мільйона Android TV-приставок, зокрема 32 532 у Туреччині.


Ахмет Таш | UA Presa
СТАМБУЛ, ТУРЕЧЧИНА — Google і партнери з кібербезпеки порушили роботу ботнету XCPE після виявлення заводського бекдору в понад 1,3 мільйона Android TV-приставок, серед яких понад 32 тисячі пристроїв у Туреччині.
За даними, отриманими під час вимірювань дослідників безпеки, до шкідливої мережі було підключено 32 532 пристрої в Туреччині. За кількістю виявлених пристроїв країна посіла 11-те місце у світі.
У скоординованій операції проти командної інфраструктури ботнету брали участь Google, Synthient, TrendAI, Plume, Lumen, HUMAN Security та Національне поліцейське агентство Японії. Водночас відключення серверів не означає автоматичного видалення бекдору, вбудованого в прошивку заражених пристроїв.
Шкідливе ПЗ встановлювали ще до продажу пристроїв
Кампанія XCPE відрізнялася від багатьох традиційних кібератак тим, що користувачам не потрібно було натискати на підозріле посилання, відкривати вкладення або встановлювати невідому програму.
За результатами дослідження Google, бекдор вбудовували у прошивку окремих моделей ще на етапі виробництва. Шкідливий компонент міг працювати під назвами пакетів x.cpe або com.oemservice та активуватися після ввімкнення приставки.
Користувачі могли продовжувати переглядати телевізійні програми, користуватися стримінговими платформами й запускати застосунки, не помічаючи, що пристрій у фоновому режимі підтримує зв’язок із зовнішніми серверами.
Нормальна робота приставки не є доказом її безпечності. Пристрій може запускатися без помилок і відтворювати контент, тоді як приховані компоненти виконують команди операторів ботнету.
Дослідники встановили, що бекдор міг отримувати віддалені команди, встановлювати додаткові програми, збирати інформацію про пристрій і облікові записи, робити знімки екрана та створювати мережевий трафік без відома власника.
В окремих версіях шкідливий компонент також намагався вимкнути перевірку Google Play Protect. Це могло полегшити встановлення на приставку додаткових небезпечних модулів.
Домашнє з’єднання використовували як проксі
Менеджер ESET у Туреччині з продуктів і маркетингу Джан Ергінкурбан заявив, що однією з найважливіших особливостей атаки було заводське встановлення шкідливого програмного забезпечення.
Зловмисники могли використовувати захоплені Android TV-приставки для рекламного шахрайства, поширення іншого шкідливого ПЗ та перенаправлення чужого інтернет-трафіку через домашні з’єднання.
У так званих резидентських проксі-мережах трафік сторонніх осіб проходить через інтернет-з’єднання власника зараженого пристрою. Для відвідуваних сайтів така активність може виглядати так, ніби вона здійснюється з IP-адреси звичайного домогосподарства.
Користувач зазвичай не бачить, які сайти відвідуються через його з’єднання та хто керує цим трафіком. Ознаками проблеми можуть бути незрозуміле зниження швидкості інтернету, незвичне споживання даних або невідомі з’єднання в журналах маршрутизатора.
Небезпека не обмежується погіршенням швидкості та порушенням конфіденційності. Домашню IP-адресу можуть використовувати для рекламного шахрайства, атак на облікові записи або інших несанкціонованих операцій.
На одному пристрої могли одночасно працювати кілька модулів. Це давало операторам змогу заробляти як на шахрайстві з рекламою, так і на продажі доступу до домашнього інтернет-з’єднання.
У Туреччині виявили 32 532 заражені пристрої
Під час вимірювання, проведеного одним з учасників розслідування з 3 червня до 1 жовтня 2026 року, було зафіксовано понад 1,47 мільйона заражених пристроїв у більш ніж 170 країнах.
У Туреччині дослідники нарахували 32 532 пристрої. Це поставило країну на 11-те місце у світі за кількістю виявлених заражень.
Дослідники назвали ці показники мінімальною оцінкою, оскільки вимірювання проводилися не безперервно. Частина інфікованих пристроїв могла бути вимкнена або не під’єднана до інтернету в момент спостереження.
У ширшому повідомленні про операцію проти XCPE йшлося про понад 1,3 мільйона телевізійних приставок у більш ніж 200 країнах.
Більшість заражених пристроїв становили приставки на базі Android. Подібні компоненти також виявили в телемедичному обладнанні, караоке-системах і цифрових інформаційних екранах.
Проблема може не обмежуватися однією торговою маркою. Один виробник здатен постачати обладнання та програмне забезпечення кільком компаніям, тому технічно схожі приставки можуть продаватися під різними назвами.
У переліках уражених пристроїв також є розбіжності. В одному списку було зазначено 182 назви моделей, тоді як під час вимірювання ботнету зафіксували 206 моделей. Відсутність приставки в опублікованому списку не гарантує її безпечності.
Як перевірити Android TV-приставку
ESET рекомендує користувачам виконати кілька основних перевірок:
-
Визначити точну модель: У меню налаштувань потрібно знайти виробника, модель і версію прошивки. Ці дані можна порівняти зі списками, оприлюдненими дослідниками безпеки.
-
Переглянути системні програми: У розділі встановлених застосунків слід увімкнути показ системних компонентів. Невідомі пакети, зокрема
x.cpe,com.oemserviceабоcom.abc.nexus, можуть бути ознакою зараження. -
Перевірити Google Play Protect: У Play Store необхідно переконатися, що Play Protect активний. Якщо функцію вимкнули без відома користувача, пристрій слід вважати підозрілим.
-
Запустити перевірку безпеки: Приставки з доступом до Google Play можна перевірити за допомогою надійного захисного застосунку, зокрема ESET Smart TV Security. Попередження не варто ігнорувати, але відсутність знайдених загроз не гарантує чистоту прошивки.
-
Переглянути журнали маршрутизатора та DNS: Якщо збереглися старі записи, можна перевірити, чи звертався пристрій до
anyevonline[.]comабоszbboys[.]comдо відключення інфраструктури ботнету.
Відсутність підозрілих програм у звичайному меню не доводить, що приставка безпечна. Компоненти прошивки можуть бути прихованими або відображатися під іншими назвами.
Варто також перевірити, чи продовжує виробник випускати оновлення безпеки. Пристрій, який не отримував оновлень кілька років, може становити додатковий ризик навіть без виявленого XCPE.
Підозрілий пристрій необхідно від’єднати від інтернету
Якщо є підозра, що Android TV-приставка заражена, насамперед потрібно відключити її від інтернету. Для цього можна вимкнути Wi-Fi або витягнути мережевий кабель.
Цей крок допоможе зупинити отримання нових команд і створення додаткового трафіку. Однак відключення від мережі не видаляє бекдор із прошивки.
Паролі від облікового запису Google, стримінгових сервісів та інших платформ, які використовувалися на приставці, потрібно змінити з іншого безпечного пристрою. Для доступних облікових записів варто активувати двофакторну автентифікацію.
Фахівці також рекомендують змінити пароль домашньої мережі Wi-Fi та перевірити комп’ютери, телефони, камери відеоспостереження і мережеві сховища на наявність незвичної активності.
Видалення підозрілої програми може бути недостатнім. Якщо вихідний компонент зберігається в прошивці, він здатен повторно встановити шкідливі пакети.
Скидання до заводських налаштувань також не слід вважати гарантованим рішенням. Немає підтвердження, що воно назавжди видаляє вбудований бекдор.
У разі підтвердженого зараження найбезпечнішим варіантом є припинення використання приставки та її заміна на підтримуваний пристрій від надійного виробника.
Якщо негайна заміна неможлива, приставку слід під’єднати до окремої гостьової мережі, ізольованої від комп’ютерів і телефонів. Такий захід зменшує ризик, але не усуває бекдор.
Сертифікація не гарантує повної безпеки
Ергінкурбан попередив, що нормальна робота приставки, наявність сертифіката або придбання через офіційного продавця не дають повної гарантії безпечності.
Частина уражених пристроїв мала сертифікацію Google і продавалася через встановлені дистриб’юторські канали. Після розслідування Google припинив співпрацю з виробником, пов’язаним із кампанією, та переглянув частину процедури перевірки пристроїв.
Випадок XCPE показав, що кібербезпека залежить не лише від надійних паролів і обережності під час завантаження програм.
Важливими є також виробничий процес, походження прошивки та весь ланцюг постачання. Користувач може дотримуватися правил безпеки, але отримати вже скомпрометований пристрій.
Власникам Android TV-приставок та інших розумних домашніх пристроїв рекомендують регулярно перевіряти наявність оновлень і термін підтримки продукції.
Дешеві приставки з невідомим виробником і без зрозумілої політики оновлень не варто під’єднувати до тієї самої мережі, що й комп’ютери, телефони, камери спостереження або мережеві сховища.
Окрема гостьова мережа може обмежити наслідки можливого зараження. Однак якщо компрометацію підтверджено, найнадійнішим рішенням залишається заміна пристрою.
UAPresa.com
Яка ваша реакція?
 Подобається
0
 Не подобається
0
 Любов
0
 Смішно
0
 Вау
0
 Сумний
0
 Злий
0

Ахмет Таш — журналіст, редактор і керівник турецького офісу медіагрупи UA Presa. Має досвід роботи у сфері журналістики та цифрових медіа, займається редакційною діяльністю й розвитком медійних проєктів.






Коментарі (0)